Az egész éjjel 50 fokon fűtő fagyasztók és rengeteg romlott étel után a routerek, majd a háztartási gépek következhetnek
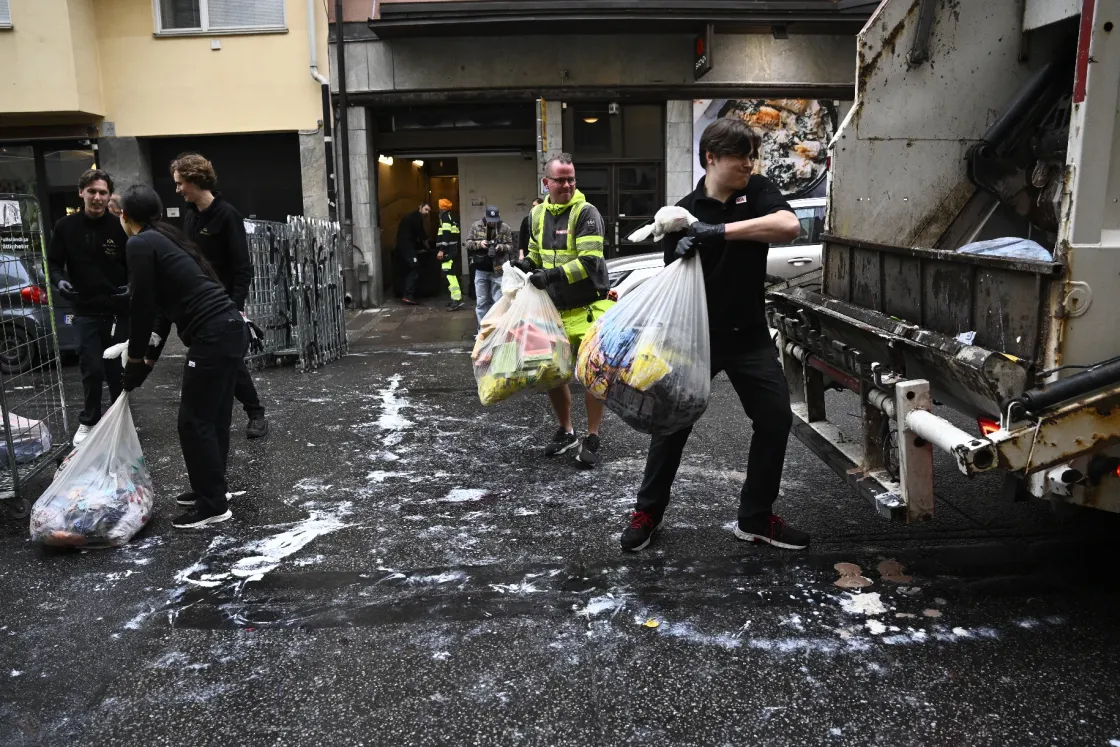
Vannak a hibrid támadásoknak ismertebb fajtái, ilyenek a hamis bombafenyegetések, a fontos informatikai rendszereket érő kibertámadások vagy például a stratégiailag fontos helyekre berepülő, robbanóanyaggal felszerelt drónok. Amikor azonban már szinte minden gépen fut valamilyen szoftver, azzal is súlyos károkat lehet okozni egy ország gazdaságának, ha valaki a szupermarketekben található nagyobb hűtőket veszi célba. Pontosan ez történik az utóbbi hetekben, immáron több hullámban is Európában, a következmény pedig:
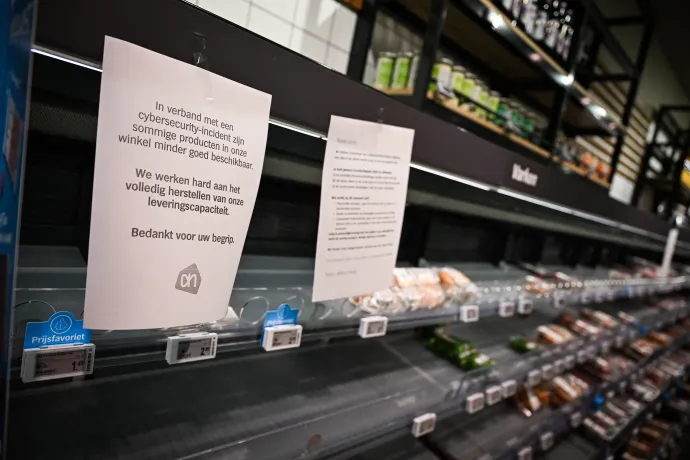
egész éjjel 50 fokon fűtő fagyasztók, elképesztő mennyiségű megromlott élelmiszer és több millió eurós kár.
Az eddig érintett országok közül a franciák voltak az elsők, akik kimondták, hogy Iránt vádolják a szupermarketek hűtőinek meghekkelésével. A francia külügyminiszter szankciókat és olyan, arányos válaszlépéseket ígért, amelyeket azok sikeressége érdekében nem hoznak nyilvánosságra.
A kár jelentős, de akár sokkal nagyobb bajt is okozhatnak a jövőben a hasonló, geopolitikai alapon végrehajtott kibertámadások. Az Európai Kiberbiztonsági Ügynökség igazgatója szerint a hekkerek akár a háztartási gépekig is eljuthatnak. A veszély elkerülése nem egyszerű, de a szakemberek szerint, ha az egyes országok komolyan veszik a problémát, akkor nem reménytelen a megelőzés.
Az Európában korábban példátlan kibertámadás első hullámát október közepén hajtották végre. Több nagy francia szupermarketlánc is arról számolt be, hogy hűtőik egyik napról a másikra virradóra meleg levegőt befújva fűteni kezdtek. A támadások második körében leginkább érintett Belgium és Luxemburg mellett rosszul járt több svéd, ír, holland, észt és finn üzlet is. A módszer ugyanaz volt: az éj leple alatt korlátlan idejű jégtelenítésre állították a hűtőket.
Múlt héten pedig a francia vérellátó szolgálat (EFS) hűtéstechnikai beszállítóját érte kibertámadás. A hekkerek három telephely hűtőkamráinak rendszerébe nyúltak bele: akkor is a magasra állított leolvasztási hőmérséklettel szórakoztak. Olyan hűtőrendszereket állítottak át, amelyekben a kórházaknak szánt vérkészítményeket és biobanki mintákat (nyál, vizelet, szövet) tárolnak. Szerencse, hogy az EFS-nek van riasztórendszere, ami gyorsan jelzi a meghibásodásokat, így az érintett gépek fölött gyorsan vissza tudták venni az irányítást, a vérkészletek nem mentek tönkre.
Hogy jutnak be a hekkerek egy hűtőbe?
A kibertámadás miatt nyomozó párizsi ügyészség vezetője, Laure Beccuau közölte, hogy Franciaország körülbelül tízezer szupermarketjéből 700-at vettek célba a szerintük iráni támadók. A nagyobbak közül érintett volt a Coopérative U vállalathoz tartozó cégek 100 üzlete, az Intermarché és a Netto boltjaiból pedig 180-at ért támadás. A jelentősebb szupermarket-tulajdonosok közül a Carrefourt, a Monoprix-t és az E.Leclercet is célba vették.
Az érintett hűtők, fagyasztók általában automatikus leolvasztó rendszerrel vannak felszerelve, ami eltávolítja a berendezésből a felhalmozódott jeget. A támadás azért volt ilyen széles körű, mert a hekkerek a Danfoss és a Dixell nevű cégek szoftvereit vették célba. Ezeknek a vállalatoknak a szabályozó rendszereit használják a Franciaországban elterjedt nagyobb méretű hűtők működtetéséhez. Az egyik cég rendszerébe október 12-re, a másikéba pedig 13-ra virradóra avatkoztak be.
A probléma, illetve a biztonsági rés azért keletkezik, mert a kényelem és az egyszerűség kedvéért sok nagy szupermarket már interneten keresztül üzemelteti ezeket a Sabcobel vállalat által gyártott hűtőket. Erre azért van szükség, mert így a gyártók és a karbantartók távolról is hozzáférnek a készülékek rendszereihez, így sok esetben gyorsan, távolról meg tudják oldani a felmerülő problémákat.
Az ügyben folyó nyomozást irányító francia ügyész is azt mondta, hogy a támadáshoz webes felületeket használtak a „rendellenes, határozatlan idejű leolvasztási ciklusok” elindítására. A hekkerek azokat az érzékelőket is letiltották, amelyek automatikusan riasztanak, ha egy bizonyos hőmérsékletet túllépnek a hűtők. A betolakodók által használt belépési pontot viszonylag gyorsan azonosítani tudták az érintett cégek. A Danfoss szoftvergyártó szerint a támadások a szoftverük régebbi, felhasználók által nem frissített vagy mára elavult verzióit érintették.
A Sabcobel vezetője a már nyolc országot érintő támadás után azt mondta, hogy most már számítanak hasonló problémákra. Szerinte a megoldás az, ha biztonságos hálózat használatára állnak át az üzletek. „A legtöbb ügyfelünk a franciaországi támadás óta ilyet használ” – mondta Stephan Loelans vezérigazgató. Hozzátette, hogy a megoldás nem csak szoftveres, a hűtők alapbeállításain is módosítanak.
Szaporodnak a nagy kárt okozó kibertámadások
A hűtők leolvasztásához hasonló hibrid akciók egyik célja, hogy súlyos gazdasági kárt okozzanak a célba vett országnak. Ezt el is érték:
Elzászban két szupermarket, az Intermarché és a Super U 270 ezer eurós (kb. 98,5 millió forintos) veszteségről számolt be az első franciaországi kibertámadás után.
Az elmúlt hetek bolti hűtők ellen intézett hekkertámadásai tehát Európa-szerte sok millió eurós kárt okoztak. Nem is beszélve arról, hogy hány tonna élelmiszer ment egyenesen a szemétbe. Mindezt annyival érték el, hogy vélhetően sok ezer kilométerről lekapcsolták a boltok hűtőit.
A nagyobb kiskereskedők mellett a független vállalkozások, köztük például hentesüzletek is érintettek voltak. Esetükben az okozott kár akár a vállalkozás végét is jelentheti, ugyanis a nagy hiperláncokkal ellentétben nekik nincs annyi pénzük, hogy egyik napról a másikra pótolják az összes megromlott terméküket. Utólag kiderült, hogy azok az üzletek jártak jobban, ahol a támadás nem éjfél környékén, hanem valamikor hajnalban kezdődött. Ezekben a boltokban a termékeknek legalább egy részét meg tudták menteni.
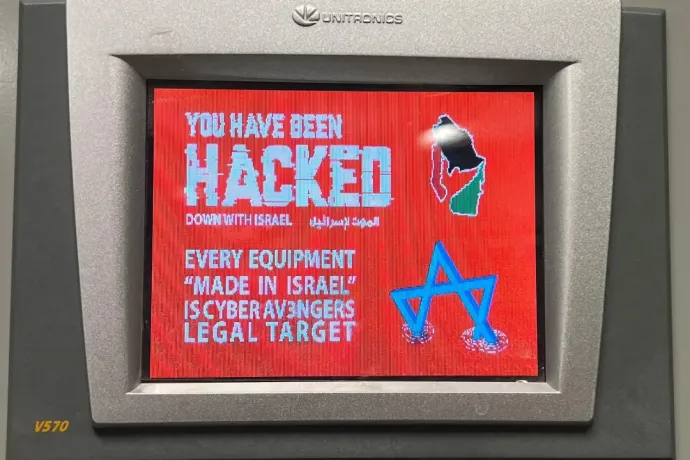
A hasonló kibertámadások nem most kezdődtek, az ilyen akciók gyakorlatilag trenddé váltak az elmúlt hónapokban. Az NPR felidézte, hogy májusban, Izraelben egy nagy élelmiszergyártó üzem alkalmazottai végignézték, amint nyomtatóik spontán fenyegető üzeneteket kezdtek el nyomtatni, majd nem sokkal később mérnökeik füstszagot éreztek az ipari fagyasztók környékén, ahol tönkrement kompresszorokat és romlott élelmiszert találtak.
Erről az esetről is kiderült, hogy egy célzott, több helyről érkező kibertámadás következménye volt. Az izraeli hatóságok viszonylag gyorsan megállapították, hogy Irán áll a háttérben, különösen, hogy ekkor egy tűzszünet utolsó napjaiban jártak. Hasonló támadás érte augusztusban több amerikai katonai bázis hűtőit is.
Nyáron pedig néhány nap alatt legalább hét amerikai államban hajtottak végre kibertámadásokat – vélhetően iráni – hekkerek különböző vízművek ellen, rávilágítva arra, hogy milyen sebezhető az Egyesült Államok kritikus infrastruktúrája, különösen az ivóvíz-szolgáltatás és a szennyvíztisztítás. Az amerikai hatóságok és kibervédelmi szakemberek már évek óta kongatják a vészharangot, hogy különböző külföldi országokhoz köthető hekkerek rendszeresen támadják az amerikai infrastruktúrát, a kisebb vízművek pedig szinte teljesen védtelenek az ilyen akciókkal szemben.
Akár egy egész országot is meg lehet bénítani
Kiberbiztonsági szakemberek szerint nemcsak a kár nagy, hanem a további kockázat is óriási. A franciaországi Nemzeti Kiberbiztonsági Ügynökség (ANSSI) igazgatója, Vincent Strubel a történtek után azt mondta, hogy a hűtők elleni támadásnál a legnagyobb kockázatot a tűzveszély jelentette. Bár nem ez volt általános, a francia kiberválság-koordinációs központ jelentése szerint 15 esetben még az is előfordult, hogy a hűtők túlmelegedése kisebb tüzeket okozott.
A tűzveszélyre a franciaországi események után az amerikai FBI és a CISA (amerikai kiberbiztonsági ügynökség) is figyelmeztetett. „Sikeres behatolás esetén a szereplők megváltoztathatják a hőmérsékletet, és akár fizikai hatásokat is okozhatnak, például tűzveszélyt” – írták.
Ezek a támadások tankönyvi példái a modern hűtőrendszerekkel kapcsolatos kiberkockázatoknak – mondta a BFM Technek Claire Baudiment, a Clusif, a vezető francia kiberbiztonsági szövetség igazgatója. Szerinte ezek az incidensek nem történhettek volna meg, ha a szóban forgó rendszerek nincsenek csatlakoztatva az internethez. Ha nem éjszaka történik a támadás, és korábban észreveszik őket, az érintett szupermarketek csak annyit tudtak volna tenni a károk enyhítése érdekében, hogy áramtalanítják az eszközöket, amíg távolról ki nem javítják a hibát.
A hűtők ugyanakkor csak a jéghegy csúcsa, ugyanis egyre több olyan eszköz vesz mindenkit körbe, amely internet segítségével távolról is vezérelhető. Aras Nazarovas, a Cybernews egyik információbiztonsági szakértője azt mondta a BFM-nek, hogy hasonló kockázat áll fenn olyan, a kritikus infrastruktúrát is érintő területeken, mint a fűtési és szellőztetőrendszerek vagy éppen a víztisztító telepek.
Ez a kockázat, mint minden országot, Magyarországot is érinti. Nemrég írtunk arról, hogy egy kiberbiztonsági kutató közel kétezer olyan hazai napelemes eszközt talált, amelyek védtelenül elérhetők az interneten. Konkrét incidensre nem derült fény ezekkel kapcsolatban, de a lehetőség ezekben az esetekben nagyon is megvan erre.
Nem véletlen, hogy egyre több ország fogalmaz meg biztonsági ajánlásokat az energiaipar szereplőinek. Így tett a franciáknál a kiberbiztonsági ügynökség is év elején, miután egy szélerőműtelep órákra megbénult hekkertámadás miatt.
„Ma a hűtőszekrény, holnap a routerek, holnapután pedig a háztartási gépeink, és így tovább”
– mondta az AFP-nek Juhan Lepassaar, az Európai Kiberbiztonsági Ügynökség igazgatója, utalva az otthoni okoseszközökre. Szerinte minden incidens elkerülhető, ha az országok hajlandók ezzel foglalkozni és pénzt is költenek rá. „A kiberbiztonság nem olcsó” – tette hozzá. A kiberbiztonsági vezető arra hívta fel a figyelmet, hogy mára gyakorlatilag minden digitalizált, modern technológiákkal ellátott eszköz feltörhető, ha nincs védelemmel ellátva. Szerinte a lehető legrosszabb forgatókönyv az, hogy az alapvető szolgáltatások szenvednek el valamilyen támadást.
„A rendőrök kiérkezése, a tűzoltók beavatkozása, a kórházak stabil működése, az A pontból B pontba történő közlekedés – ezek mind olyan dolgok, amelyekre támaszkodunk a mindennapokban, hogy minden zökkenőmentesen működjön” – mondta Lepassaar. Ma gyakorlatilag egy egész országot is meg lehet bénítani a rendszerein keresztül. Jó példa erre az, amikor az amerikai kommandósok Nicolás Maduro venezuelai elnök 2026. januári elfogásakor kiberműveletekre támaszkodtak: amerikai tisztviselők beszámolói szerint ezekkel áramkimaradást okoztak Caracasban, és megzavarták a légvédelmi radarok működését.
Iránban téma volt a megtorlás kiterjesztése
Az október 11–12. éjjelén történt, francia szupermarketek hűtőit érintő kibertámadás felelősét a franciák csak egy hónappal a történtek után nevezték meg. A háttérben zajló felderítés után viszont teljes mellszélességgel beleálltak Irán hibáztatásába és számonkérésébe. Laure Beccuau párizsi ügyész egy Shadid Kaveh nevű egységről beszélt, ami állítása szerint kapcsolatban állt az iráni Iszlám Forradalmi Gárda (IRGC) kiberügyi központjával. Az ügyész szerint a Shadid Kaveh egy olyan hekkerekből álló csoport, akiket közvetlenül az iráni rezsim alkalmaz. A francia hatóságok most vizsgálatot indítanak az IRGC kiberegységének vezetője, a vezető két helyettese és több másik személy ellen.
Irán csak a bejelentés másnapján reagált: külügyminisztériumuk visszautasította Párizs „alaptalan és ellenséges” vádjait. Szerintük az ország kormánya a saját kudarcairól akarja elterelni a figyelmet. „Egy olyan kormány, amely még a saját hűtőszekrényeit sem tudja szabályozni” – fogalmaztak az irániak.
A BBC emlékeztetett: az európai kibertámadások sora azután történik, hogy Iránban több politikus is arról beszélt, az országnak a Közel-Keleten túlra is ki kellene terjesztenie a megtorlását, amennyiben az Egyesült Államok és Izrael újraindítja a támadásokat az év elején elkezdett háborúban.
Az elmúlt napokban egyre több az Irán elleni vád, mind Európában, mind Amerikában. Szerdán az Egyesült Államok vádat emelt három, Irán által támogatott ügynök ellen, akikről azt állították, hogy részt vettek több merényletkísérletben az Egyesült Államokban és Európában. A minisztérium szerint iráni ügynökök vettek részt az RAF fairfordi támaszpontját ért súlyos incidensben is. Szintén életveszélyes iráni fenyegetések miatt kellett ideiglenesen egy katonai támaszpontra költöztetni az amerikai pénzügyminisztert, Scott Bessentet. A miniszter nevéhez kötődik az Irán elleni szankciós hadviselés, aminek az a célja, hogy gazdasági nyomásgyakorlással kényszerítsék a Hormuzi-szoros megnyitására a rezsimet.
Az országok működését biztosító rendszerek védelme egyedülálló feladat, de ahogy az EU-s kibervédelmi vezető is utalt rá, minden incidens kezelhető, ha az államok hajlandók költeni rá. Az Európai Parlament szerint a szupermarketek ellen indított kibertámadások hulláma rávilágít az információmegosztás és az EU-s koordináció szükségességére. Az EP-ben dolgoznak a második kiberbiztonsági jogszabályon, amivel az EU kiberbiztonsági ellenálló képességét javítanák. A szakértők szerint a helyzet Magyarországon nem a legjobb, arról, hogy miért csak hiányosan ismeri az ország a saját rendszereit, ebben a cikkünkben írtunk bővebben.
