Mik azok a mágnesszalagok? És hogyan lehet ezeket 2026-ban még használni?
Szerdán nyilvánosan is elérhetővé vált a köznyelvben csak ügynökaktákként emlegetett állambiztonsági iratok egy része. Az erre létrehozott weboldalon lehet keresni a dokumentumok között, és a találatokat megkaphatjuk az érintett 6-os kartonjának vagy B-naplójának képeként vagy egy „mágnesszalag” megjegyzésként. Első ránézésre ez tűnik a legkevésbé izgalmasnak, mert ha ilyet találunk, csak alapadatokat láthatunk az illetőről. De mi az a mágnesszalag, és hogy került a levéltárba?
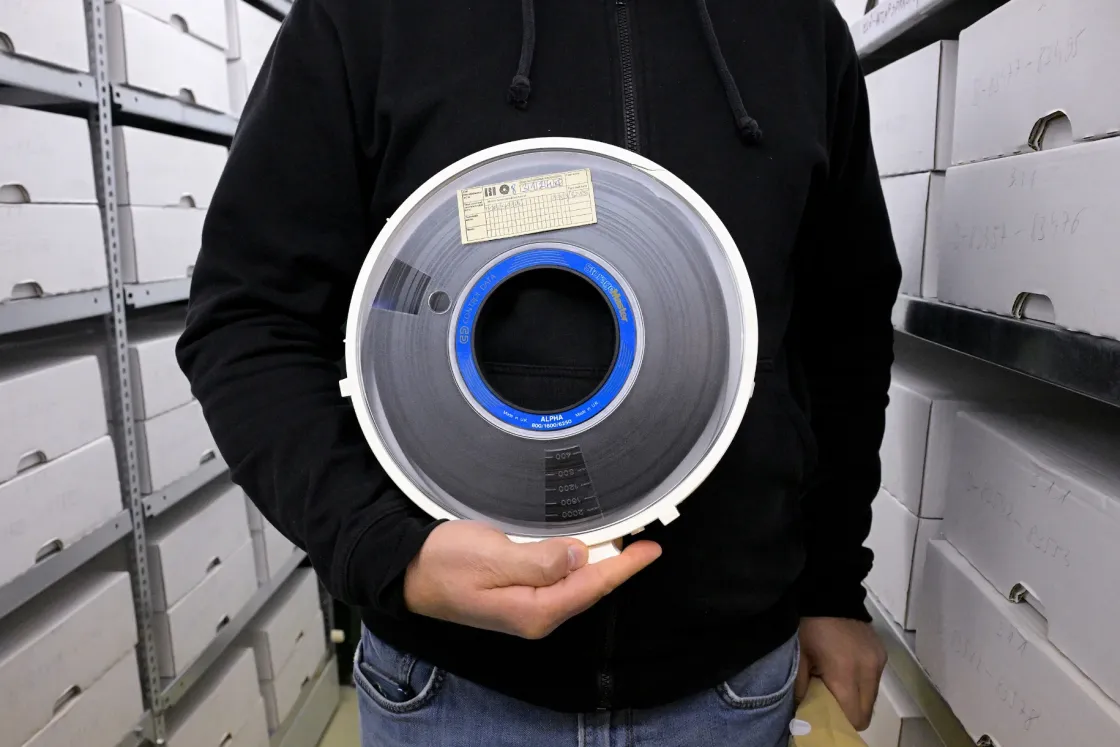
Nagyon röviden: a mágnesszalag egy korai informatikai adathordozó, ami a legtöbbeknek a régi videó- és magnókazettákból lehet ismerős. Tulajdonképpen egy műanyag szalag, amit egy mágnesezhető réteggel vonnak be, így képes hangot, képeket, vagy digitális adatokat tárolni. A modern mágnesszalagot 1928-ban találták fel Németországban, számítógépekben persze csak jóval később jelent meg. Az első mágnesszalagot író és olvasó egységet 1952-ben dobta piacra az IBM, és ez sokkal hatékonyabb volt adattárolásra, mint az addig használt lyukkártyás rendszerek. Bár ez a mai napig az egyik legbiztonságosabb adattárolási módszer (és még mindig sok helyen használják), ha nem megfelelő körülmények között tárolják, az adathordozó néhány évtized után elkezd megromlani.
Az állambiztonsági szolgálatok az 1970-es években kezdték el informatikai rendszerben is feldolgozni és tárolni az adataik egy részét, a H-jelzésű szalagokon maradtak fenn olyan információk, amik hálózati személyekre vonatkoznak. Bár a mágnesszalag sok esetben megbízhatóbb, mint a papír, az adattár nem teljes: csak az 1970 utáni események kerültek szalagra, tehát ha egy hálózati személy 1970 előtt meghalt vagy kikerült a rendszerből, már nem került mágnesszalagra. Emellett sok adatot töröltek az adattárból, ami a szalagokat sem kímélte: eredetileg 150-160 ezer emberről voltak adatok, de később már csak 55 ezer főre vonatkozó adatot lehetett kinyerni belőlük.
A „mágnesszalag” jelzés a publikus online adatbázisban azt jelenti, hogy az adatokat valamikor mágnesszalagon tárolták, de ma már ezek is digitális formában vannak archiválva. 2009-ben kezdődött el az adatok digitalizációja, hogy kutatható legyen a mágnesszalagok tartalma. A folyamatban részt vett Barczi Imre informatikus is, aki annak idején az ÉS-ben és kicsit kiegészítve a saját blogján írt arról, miért is tartott nyolc hónapig a 18 mágnesszalag digitalizálása.
Nem könnyű feladat
A digitalizációért felelős bizottság négy civil és egy, a Nemzetbiztonsági Szakszolgálat által delegált informatikusból, valamint az NBH által delegált elnökből és jogászból állt össze. A folyamat első lépései megbeszélések voltak: több mint 50 összeülés, amin kiderült, pontosan és részletesen mi is a feladat. A cél az volt, hogy leolvassák a szalagokat és átmásoljanak azokról mindent modern adathordozókra – de úgy, hogy közben nem ismerhetnek meg semmit a tartalomból. Vagyis kvázi vakon kellett mindent leszedni a szalagokról, és újra archiválni, mert az anyag akkor még titkosítva volt, egészen 2060-ig. A másik nehezítés az volt, hogy még véletlenül sem tehették ki bármiféle veszélynek a mágnesszalagokat, ezért egy olyan rendszerrel kellett előállniuk, amivel lehetőség szerint teljesen kiküszöbölik ezt a kockázatot.
A 18 tekercs lepecsételt borítékban került a bizottsághoz, ezeket egyesével bontották fel. Amint egy szalag kikerült a borítékból, az NBH fotósa lefényképezte, dokumentálták az adatokat, amik láthatóak voltak, majd újracsomagolták a tekercset, és ezt a bizottság minden tagja aláírta.
Barczi azt írta, „a szalagok szemre megfelelő állapotúak és sértetlenek voltak, a csomagolásból úgy tűnt, hogy megfelelő körülmények között tárolták őket, penész vagy komolyabb szennyeződés nem volt rajtuk”. Ezen túl nem nagyon lehetett ránézésre megállapítani, hogy megfelelő körülmények között, ideális hőmérsékleten tárolták-e a tekercseket a korábbi évtizedekben, de miután letekertek belőlük néhány métert, a bizottság tagjai már látták, hogy nem új, hanem használt szalagról van szó. Bár jó állapotúnak tűntek, Barczi szerint egyértelmű volt, hogy az előírt 2-3 évenkénti átforgatást sokáig nem hajtották végre rajtuk. Erre egyébként azért van szükség, mert az egymáson fekvő szalagrétegek, ha sokáig mozdulatlanul maradnak, átmágnesezik egymást, ami adatvesztéshez vezethet.
Ezek után jött a beolvasás. Vagyis jött volna, ha nem egy olyan technológiáról lett volna szó, ami ugyan akkor még használatban volt (és van is a mai napig), már nem nagyon gyártottak eszközt, amire ezeket a különleges szalagokat csak úgy fel lehetett volna dobni és be lehetett volna olvasni. Emiatt a bizottság kénytelen volt összerakni egy saját rendszert. Ezekben a számítógép lehetett ugyanolyan, de mivel nem tudták, hogy a kapott 18 szalagot hogy rögzítették, három különböző gyártmányú olvasóra volt szükség, méghozzá olyanokra, amik mind a négy lehetséges adatsűrűséget képesek beolvasni. Emellett fontos volt, hogy a gép csak olvasni tudjon, hogy még véletlenül se tudják felülírni az adatokat a feldolgozás közben.
Április elejére kitalálták, hogy melyik három típust javasolják – három tartaléktípussal –, de a beszerzés elég lassan zajlott. Így volt idejük rendszertervet írni, kidolgozni a folyamatokat, a mentésre használt rendszert, a lementett adatok tárolási és archiválási módját. Végül júliusban, több ütemben érkeztek meg a gépek, így már nyáron megkezdték a tesztelést.
Ehhez a hivatalban kaptak egy biztonságos helyiséget, amiben volt szünetmentes áramforrás, klíma, állandó kamerás megfigyelés, sugárzás elleni védelem – hogy ne lehessen lehallgatni az olvasás közben a hardverelemek által kisugárzott jeleket. Az elején tesztszalagokon próbálgatták, hogy működik a kiépített rendszerük: akadt néhány zökkenő, hardveres és szoftveres is, de július végére összeállt a kész terv, július 31-ére tűzték ki az első beolvasást.
„Maga az olvasás meglehetősen szürreális körülmények között zajlott. Mivel a bizottság tagjai nem tekinthettek be a szalagon levő titkos adatokba, úgy helyeztük el a számítógépet, hogy csak a kezelő – tehát a titokgazda, Laborc Sándor, az NBH akkori igazgatója – láthatta a monitort. A szalag befűzése után a bizottság tagjai a szoba másik feléből izgulták végig a beolvasási kísérleteket, amit a titokgazdának előre rögzített leírás alapján – a bizottság szóbeli instrukcióival kiegészítve – kellett egyedül végrehajtania. Ez természetesen többször megismétlődött, közben olvasót, diszket illetve szalagot cseréltünk”
– írta Barczi.
A teszt sikeres volt, de csak 4105 bájt adat jött le az első szalagról. Ha a többi szalagon is csak ennyi lett volna, akkor kutatás szempontjából nem sok értelme lett volna a projektnek. Barczi szerint a bizottság csalódottságát látva Laborc felajánlotta, hogy nézzenek meg egy másik tekercset, ezt azonban két olvasó is hibásan olvasta be – miközben a szalag borzasztó nyikorgó hangot adott ki. Pont, mint az első, de ott legalább a beolvasás sikeres volt.
A bizottság sokat kutakodott, hogy mi lehet a megoldás, és végül arra jutottak, hogy az SSS, azaz Sticky-Shed Syndrome lehet a baj. Ez akkor merül fel, ha egy mágnesszalagot nem elég száraz helyen tárolnak évekig, ami miatt a mágnesezhető anyagot a műanyagra kötő ragasztó nedvességet szív magába, felpuhul, és az egész szalag ragadóssá, nyúlóssá, olvashatatlanná válik. Erre van megoldás, még ha kicsit hajmeresztően hangzik is: kicsit meg kellett sütni a szalagot, 50-60 fokon, akár néhány napig is. Ettől a ragasztó kiszárad, és ha minden jól megy, a szalag egy időre újra olvasható lesz.
Sikeres szeptember
Mindezt egy egy hónapos kényszerpihenő követte, mert augusztusra bezárt a hivatal, így a projekt szeptember 15-én indult újra. Ekkor már csak egy eszközt használtak az olvasásra: azt, amelyik a legkíméletesebb volt a szalagokkal. Persze először ki kellett sütni az SSS-es tekercseket, amit tesztek előztek meg, tesztszalagokkal. Ez októberben zárult le, és a végső sütési-olvasási időpontok novemberre lettek kitűzve.
Ez már viszonylag eseménytelenül zajlott, és ugyan nem tudtak minden szalagot tökéletesen lementeni, a projekt alapvetően sikeres volt. Közben bebizonyosodott az a sejtés, hogy minden szalagból három egyforma van – tehát valójában hat egyedi szalagról volt szó, biztonsági másolatokkal –, és minden hármasból sikerült legalább kettőt beolvasniuk úgy, hogy a tartalom azonos volt, amit betekintés nélkül is le tudtak ellenőrizni. Biztos, ami biztos, nemcsak windowsos, hanem linuxos környezetben is beolvasták a szalagokat.
Az adatokat aztán külső merevlemezekre és nagy élettartamú DVD-kre mentették át. Barczi azt írta, ő maga semmit nem tud a lementett adatokról, mert nem látták azokat, de valószínűsítette, hogy adatbázisokról, táblázatokról van szó, nem szöveges fájlokról, tehát közvetlenül nem is igazán lehetett volna értelmezni őket. A szalagokról közel 40 megabyte-nyi adatot mentettek le, ami nagyjából 10 ezer gépelt oldalnak felel meg.
A bizottság mind a hat állományról készített hash lenyomatot, ami azonnal megváltozik, ha az eredeti állományban akár csak egy karaktert is törölnek, lecserélnek. Így ellenőrizhető, hogy az állomány ugyanaz-e, mint a 2009-es mentéskor volt. Barczi megjegyezte, hogy arra viszont semmi garancia nem volt, hogy a szalagokat 2009 előtt nem manipulálta valaki. Ők azokat a szalagokat mentették le, amiket megkaptak, de nem tudták, hogy korábban mi történt azokkal.
Valóban inkább adatbázisról lehet szó
Barczi blogbejegyzésében többször megjegyezte, hogy valószínűleg nem szöveges adatokról van szó, hanem adatbázisról. Ezt támasztja alá az is, hogy most szerdán Lezsák Sándor volt fideszes politikus neve is megjelent a nyilvánosságra hozott iratok között, méghozzá egy mágnesszalagról. Lezsák tagadta, hogy beszervezték volna, sőt, szerinte őt figyelték meg, ezért szerepel a neve a levéltári adathalmazban.
Hamar kiderült, hogy ez valóban így volt. Az ÁBTL szakemberei a mágnesszalagok adatait október elején kapták meg az Alkotmányvédelmi Hivataltól (AH) egy Excel-adatbázis formájában. Az AH-tól kapott adatbázisban ömlesztve, egyetlen mezőbe zsúfolva szerepeltek a különböző adatok, a levéltár munkatársainak kellett ezeket szétszedniük. Erre alig egy hónapjuk volt, hiszen november 4-re volt kitűzve az iratok nyilvánosságra hozása. Amikor az adatokat átmásolták a nyilvános adatbázisba, olyan nevek is átkerültek oda, amiknek nem kellett volna.
Az állambiztonság kódokkal jelezte az együttműködés formáját. A 07-es kód a hálózatból kizárt személyeket, a 04-es kód a működő hálózati kapcsolatot jelezte, a 05-ös kód pedig arra a kapcsolatra utalt, akiről jelentettek, tehát akit megfigyeltek. Az ő adataikat törölniük kellett a hálózati személyek adatainak nyilvánosságra hozásánál. Lezsák is 05-ös kóddal szerepelt, de rajta kívül még több ezer olyan embernek a neve is szerepelhet megfigyeltként a mágnesszalagon, akik valójában nem együttműködők voltak. Az ÁBTL főigazgatója szerint a volt politikuson kívül még 163 megfigyelt neve kerülhetett ki a nyilvános adatbázisba, ezeket törölték.
A Telex ügynökakták mellékletét a Telex a Szabad Sajtóért Közhasznú Alapítvány támogatja.