Ülsz az autóban és lehallgathatnak? Súlyos hibákat találtak Škodák és Volkswagenek fedélzeti rendszerében
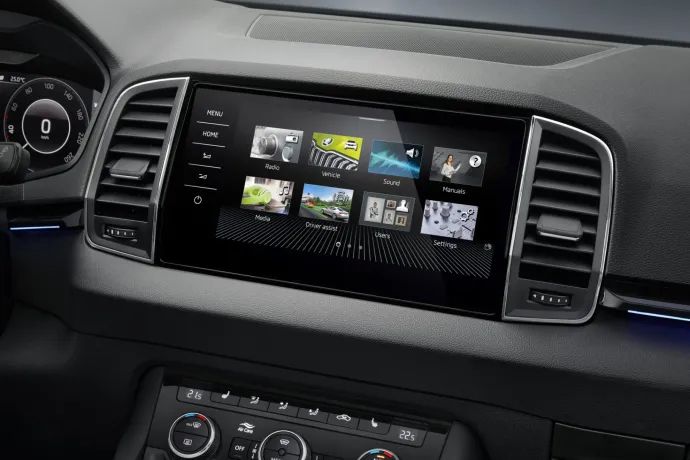

Tizenkét biztonsági rést azonosítottak a Volkswagen-csoport 2020 után gyártott típusaiban megtalálható MIB3 (Modulare Infotainment-Baukasten) infotainment rendszerében, a járműiparra szakosodott PCAutomotive kiberbiztonsági cég szakértői. Az etikus hackerek a Black Hat Europe című decemberi konferencián mutatták be kutatásuk eredményét. A Techcrunch cikke alapján a feltárt problémák aggasztóak lehetnek azok számára, akik az utóbbi években használták a német autógyártó korszerűbb típusait, szinkronizálták vele mobiltelefonjukat, esetleg bizalmas beszélgetéseket folytattak az utastérben.
Mint kiderült, az érintett autók bluetooth-egységén keresztül a fedélzeti multimédia rendszerhez csatlakozva nemcsak felvételeket lehetett készíteni a bent ülők közt zajló beszélgetésekről az utastérben található mikrofonokon keresztül, de megfelelő szaktudással le lehetett másolni az MIB3-rendszerrel párosított mobiltelefonok hívás- és kontaktlistáját is.
A PCAutomotive jelentette a problémát a Volkswagen-konszernnek, amely szoftverfrissítéssel gondoskodott a biztonsági rések megszüntetéséről. A Škoda Techcrunch-nak adott nyilatkozatában azt állította, hogy soha nem volt veszélyben az ügyfelek, illetve autóik biztonsága, amit a teljes életcikluson át tartó rendszeres szoftverfrissítések is garantálnak.
Mi is megkerestük az ügyben a Volkswagen-csoport magyarországi importőrét, a Porsche Hungáriát, de a cég nem tudott információkkal szolgálni a problémával kapcsolatban. Ennek részben az az oka, hogy az autók szoftverének távoli (over the air, OTA) frissítése központilag zajlik, amibe a gyártó nem vonja be az importőrt. Ugyanakkor a Porsche Hungária ügyfeleitől sem érkezett észrevétel a fedélzeti rendszerek sebezhetőségével kapcsolatos észrevétel vagy reklamáció.
A probléma nagyságát ugyanakkor jól jelzi, hogy a mintegy 1,4 millió MIB3-rendszerrel szerelt járművet érintő adatbiztonsági hiba arra is lehetőséget adott a hackereknek, hogy továbbítsák az autók élő GPS-koordinátáit és sebességadatait, képernyőképeket készítsenek a fedélzeti menüről, illetve tetszőleges hangfelvételeket játsszanak le vele a távolból.
A kiberbiztonsági cég kutatója, Danila Parniscsev kiemelte, hogy bár a mobiltelefonok névjegyadatbázisa eredetileg titkosított, ezért nem könnyű ellopni, az ebből származó információkat viszont egyszerű szövegformátumban tárolja a megvizsgált harmadik generációs Škoda Superb MIB3 rendszerének memóriája, ezért volt könnyű megszerezni az érzékeny adatokat a fedélzeti multimédia-rendszerbe való behatolás után.
Az etikus hackerek nem találtak módot arra, hogy közvetlenül hozzáférjenek a MIB3-mal szerelt autók kritikus biztonsági elemeihez, tehát a gázpedálvezérlőhöz, a fékrendszerhez vagy a kormányzáshoz, ezért véleményük szerint senkinek nem kell attól tartania, hogy egy rosszindulatú támadás során elveszíti az irányítást az autója fölött, és így szenved balesetet.
Nem ez az első eset, amikor a Volkswagen MIB3 rendszerének sebezhetőségére derült fény, hiszen a PCAutomotive 2023-ban szintén egy sor adatbiztonsági rést azonosított. Az akkori jelentésben összesen kilenc alacsony és közepes kockázati besorolású probléma szerepelt, amelyek közül a mozgásban lévő autó motorjának távolról történő leállítása tekinthető a legnagyobb gondnak, de a feltárt hibák közt volt az autó használójának személyes adataihoz, illetve a legutóbb megtett út távolság-, sebesség-, illetve időpontadataihoz való illetéktelen hozzáférés lehetősége is.
A távoli szoftverfrissítés teljesen általános megoldássá vált az autóiparban, és ez önmagában nem jelent aránytalanul nagy kockázatot a felhasználók számára. Ugyanakkor nem is a mostani az első eset, amikor kiderült, hogy a piaci szempontból egyre fontosabb fedélzeti kommunikációs és szórakoztató rendszerek az elvárhatónál kevésbé védettek a hackertámadásokkal szemben.
Szintén a Volkswagen-csoport típusaihoz köthető az a korábbi eset, amelyben két holland kutató a 2015-ben gyártott Golf GTE-ben, illetve Audi A3 Sportback e-tronba szerelt Discover Pro infotainment-rendszer sebezhetőségét tárta fel. Az eredmények hasonlóak voltak a decemberi Black Hat Europe konferencián bemutatottakhoz, hiszen Threatpost szakportál összefoglalója szerint Daan Keuper és Thijs Alkemade is a két vizsgált autó utasterében elhangzott beszélgetések lehallgatását, illetve az infotainment rendszerben tárolt hívásinformációk és névjegyzék letöltésének lehetőségét jelezte a Volkswagen felé.
A cég hamarosan frissítette az autók szoftverét, hogy lezárja a biztonsági réseket. Mivel a Discover Pro szoftvere még nem volt távolról frissíthető, és ezt a műveletet az autó gazdája sem tudja otthon végrehajtani, az összes potenciálisan érintett Volkswagen-csoportos modell esetében fontos a márkaszervizben elvégezhető szoftverfrissítés, mert ellenkező esetben továbbra is fennáll az adatlopás kockázata.
